

Resumen ejecutivo
El avance de la economía digital aumenta el desfase entre el desarrollo de la digitalización y la seguridad de las redes y sistemas de información que la soportan. La complejidad de la ciberseguridad no cesa de aumentar. A las dimensiones operativas y técnicas de seguridad se han ido superponiendo otras geopolíticas, industriales, tecnológicas, diplomáticas o regulatorias que condicionan la eficacia de las anteriores. El modelo de gobernanza vigente responde a un enfoque de seguridad, en el que prima la protección de las infraestructuras críticas y la gestión de incidentes de ciberseguridad sin que su diseño le permita abrirse a un enfoque más amplio de seguridad económica que fomente la autonomía estratégica, la competitividad, la base industrial y tecnológica o la participación social. Tampoco responde a un contexto geopolítico como el actual, con actores estatales detrás de grandes campañas en el ciberespacio, por lo que resulta imprescindible incorporar componentes relevantes de defensa, acción exterior e inteligencia a la gobernanza. El modelo vigente, a pesar de sus logros innegables, da síntomas de insuficiencia. Crece la asimetría entre la gestión de las dimensiones de seguridad y la de las que no lo son. Aumentan los ataques y su impacto sobre los sistemas con protección más deficientes. Crece el desfase entre las obligaciones y los recursos para atenderlas del sector público. Se agranda la asimetría en el reparto de los costes, las obligaciones y las responsabilidades entre los sectores público y privado; la colaboración público-privada retrocede respecto a los niveles de confianza e influencia anteriores.
Este Policy Paper no cuestiona la importancia de las dimensiones de seguridad para el modelo de gobernanza actual, pero reivindica la necesidad de equilibrar la atención que se dedica a esas dimensiones con la que se debe dedicar a otras dimensiones postergadas en la gobernanza actual para avanzar hacia un modelo multidimensional y participativo. Sus contenidos se han elaborado mediante discusiones bilaterales y colectivas con los colaboradores públicos y privados del Grupo de Trabajo sobre Ciberpolíticas del Real Instituto Elcano, siendo las recomendaciones aportadas al final del documento de responsabilidad exclusiva de los autores.
Introducción. Hacia un modelo de gobernanza de ciberseguridad ampliada
La ciberseguridad no es un fin en sí mismo, sino un instrumento necesario para la digitalización y la economía digital. La importancia de la implantación de tecnologías de la información y la comunicación (TIC) para la economía y la productividad se traduce en agendas de digitalización. La ciberseguridad no aparece incorporada hasta la fecha en la digitalización desde el diseño, sino después, cuando los ataques sobre las redes y sistemas de información que la soportan ponen en riesgo la confianza y el avance de la digitalización. En términos temporales y de jerarquía política, las políticas de digitalización preceden sistemáticamente a las de ciberseguridad, tanto en España como en el marco europeo en el que se inscriben. Para reducir el desfase entre la digitalización y la seguridad surge un modelo de gobernanza centrado en la protección de las infraestructuras críticas y en la gestión de incidentes y crisis.
Posteriormente, nuevos fenómenos como la confrontación geopolítica, la guerra híbrida, el COVID-19 o la disrupción tecnológica, principalmente centrada en la inteligencia artificial (IA), han aumentado el desfase entre las dimensiones de seguridad que atiende el modelo de gobernanza y las necesarias para satisfacer las crecientes dimensiones de la digitalización. Debido al incremento exponencial de ciberataques potenciados por la IA, y su inevitabilidad, la ciberseguridad ha pasado a ser un componente más de la resiliencia de los países y de las empresas. Los gestores han tenido que ampliar su enfoque de gestión de riesgos desde el cumplimiento y la prevención a la mitigación de daños y a la recuperación.[1]
Los actores privados, y en particular los que prestan servicios esenciales, han ido añadiendo nuevas dimensiones a su gestión de riesgos a medida que ha avanzado la transformación digital desde la seguridad física a la lógica, a la de cumplimiento normativo o a la geopolítica que afectan a la ciberseguridad. Por el contrario, el modelo vigente de gobernanza continúa enfocado hacia sus dimensiones de seguridad y no se ha abierto a un enfoque más amplio y participativo para potenciar la resiliencia general. Los actores públicos apenas han desarrollado la gestión de las interdependencias entre las nuevas dimensiones y focalizan su gestión en la protección técnica de las redes, sistemas de información y datos, sin asumir e integrar las nuevas dimensiones junto con las tradicionales de ciberseguridad.
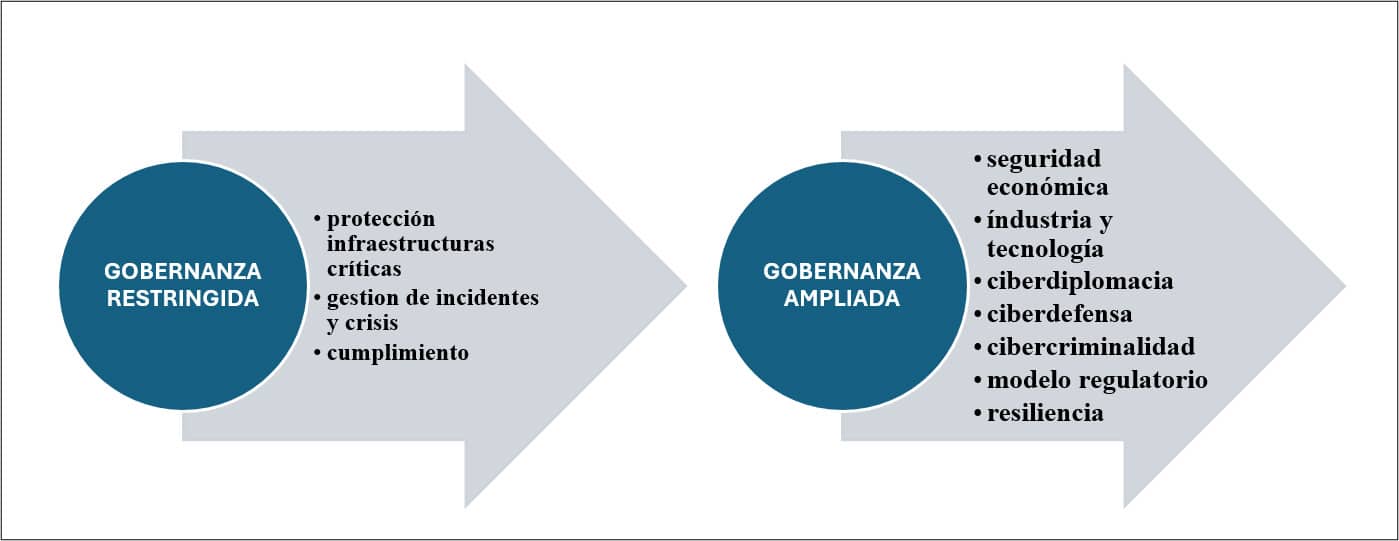
Este Policy Paper propone el tránsito desde un modelo restringido de gobernanza de la ciberseguridad, centrado en la protección y en la gestión de incidentes de redes, sistemas de información y servicios esenciales, a un modelo de gobernanza más amplio que cubra otras dimensiones estrechamente vinculadas a la ciberseguridad como la económica, la industrial y tecnológica, la ciberdefensa, la ciberdiplomacia, la lucha contra la cibercriminalidad, el marco regulatorio, los derechos y libertades fundamentales o la resiliencia, entre otras existentes o que puedan emerger como indica la Figura 1.
Figura 1. Ampliación del modelo de gobernanza
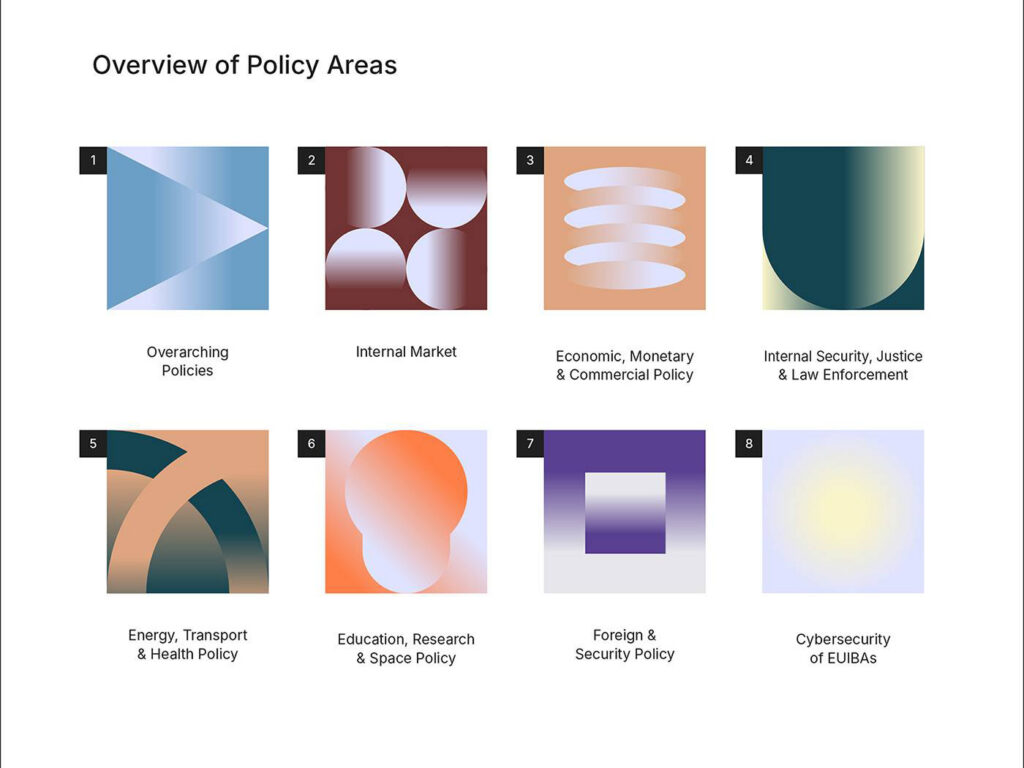
La transformación digital conlleva, por un lado, que la ciberseguridad desborda los silos tradicionales de seguridad (interior, inteligencia, justicia) para hacerse presente en los demás sectores públicos y, por otro, que la gobernanza de la ciberseguridad tiene que abordar nuevas dimensiones y un enfoque intersectorial porque la mera gestión tradicional de riesgos no potencia eficazmente la ciberresiliencia. Tal y como reconoció la Estrategia de Ciberseguridad de la Unión Europea (UE) de 2020, la gobernanza de la ciberseguridad, además de actualizar la Directiva NIS1, debía preocuparse de la ciberdefensa, el espacio, la ciberdiplomacia, las inversiones, el internet de las cosas, el apoyo a las pymes, la agenda contra el ciberdelito, la cooperación al desarrollo o la industria, entre otras.[2]Al reconocerlo, la UE puso en marcha un modelo de gobernanza ampliada, multidimensional y multinivel que estrecha la interacción de sus diversas políticas e instrumentos con los de ciberseguridad como refleja la Figura 2.
Figura 2. Compendio de políticas asociadas al ecosistema europeo de ciberseguridad (políticas para la ciberseguridad)
En línea con la ampliación propuesta por la UE, la Organización para la Cooperación y el Desarrollo Económico (OCDE) ha adoptado un concepto de seguridad digital que se diferencia de la ciberseguridad en que resalta los aspectos sociales y económicos, la protección de los activos, reputación, oportunidades y la continuidad de sus actividades frente a los incidentes que perturban la disponibilidad, integridad y confidencialidad de los sistemas, redes y datos.[4] Para la OCDE, la ciberseguridad es el soporte técnico de las políticas económicas, la regulación de las infraestructuras críticas, la resiliencia y la confianza social en la economía digital.
Las estrategias nacionales de ciberseguridad posteriores han emulado el enfoque multidimensional de la UE y han surgido modelos de gobernanza que centralizan o coordinan las distintas dimensiones. En líneas generales, tienden a superar la división vertical de las dimensiones y reforzar la coordinación entre ellas, bien sea mediante agencias únicas o bajo una autoridad de supervisión distinta de los actores que desarrollan las distintas dimensiones.[5]La centralización o el refuerzo de la coordinación que se reivindica en un modelo de gobernanza ampliada en el sector público no refiere necesariamente a la ejecución (aspectos operativos) sino a la planificación estratégica, la coordinación transversal y la supervisión de las distintas actuaciones. La gobernanza ampliada no elimina la autonomía de ejecución de los actores en cada vertical salvo en aquellos aspectos que mejoran la coherencia y sinergias del modelo, fomentan las economías de escala y la consolidación de redes y ecosistemas.[6]
[1] Félix Arteaga y Javier Alonso, “La ciberresiliencia, entre la ciberseguridad y la resiliencia”, ARI 80/2024, (17/VI/2024).
[2] Comisión Europea, “EU’sCybersecuritythe Digital Decade, JOIN (2020)18 de 16 de diciembre.
[3]Christina Rupp, “Navigating the EU Cybersecurity Policy Ecosystem”, Interface, (27/VI/2024).
[4]OCDE, Policy Framework on Digital Security, 2022. y Global Forum on Digital Security for Prosperity,
[5] Robert S. Dewar, “National Cybersecurity and Cyberdefence Policy Snapshots”, CSS-ETH, 2018.
[6]Entre otros ejemplos, las redes que fomentan la cooperación público-privada (EuropeanCyber Security Organisation, ECSO), la competitividad (Red de Centros Nacionales de Coordinación, NCCs) o la financiación (Digital EuropePrograme y HorizonEurope).