

Mensajes clave
- Los accidentes registrados en agentes autónomos de los modelos más avanzados de inteligencia artificial (IA) han trasladado el riesgo de esta tecnología a la arena política, avivando el rechazo social en EEUU a esta tecnología por el impacto de los centros de datos, la amenaza al empleo cualificado y el temor al deterioro cognitivo en los jóvenes.
- Pese a que los propios laboratorios han pedido intervención estatal para frenar el ritmo de desarrollo y limitar responsabilidades legales, la Administración Trump ha optado por la desregulación y los compromisos voluntarios para sostener el crecimiento de la economía y el auge bursátil, dejando la regulación en manos de leyes estatales fragmentadas.
- En el plano geopolítico, la carrera por la IA enfrenta el modelo estadounidense de tecnología privada con la estrategia china de modelos de código abierto más baratos y control estatal, que se están abriendo camino en los países del sur global. La UE, por su parte, está relegada a un papel de regulador sin soberanía tecnológica.
- Lo más probable es que no se produzcan avances sustantivos en la regulación, ni en EEUU ni a nivel internacional por un doble “dilema del prisionero” entre empresas y entre superpotencias. La desconfianza mutua y la disputa por la hegemonía económica y militar impiden que ningún actor desacelere de forma unilateral por lo que, seguramente, la regulación sólo llegará tras un accidente de cierta magnitud.
Análisis
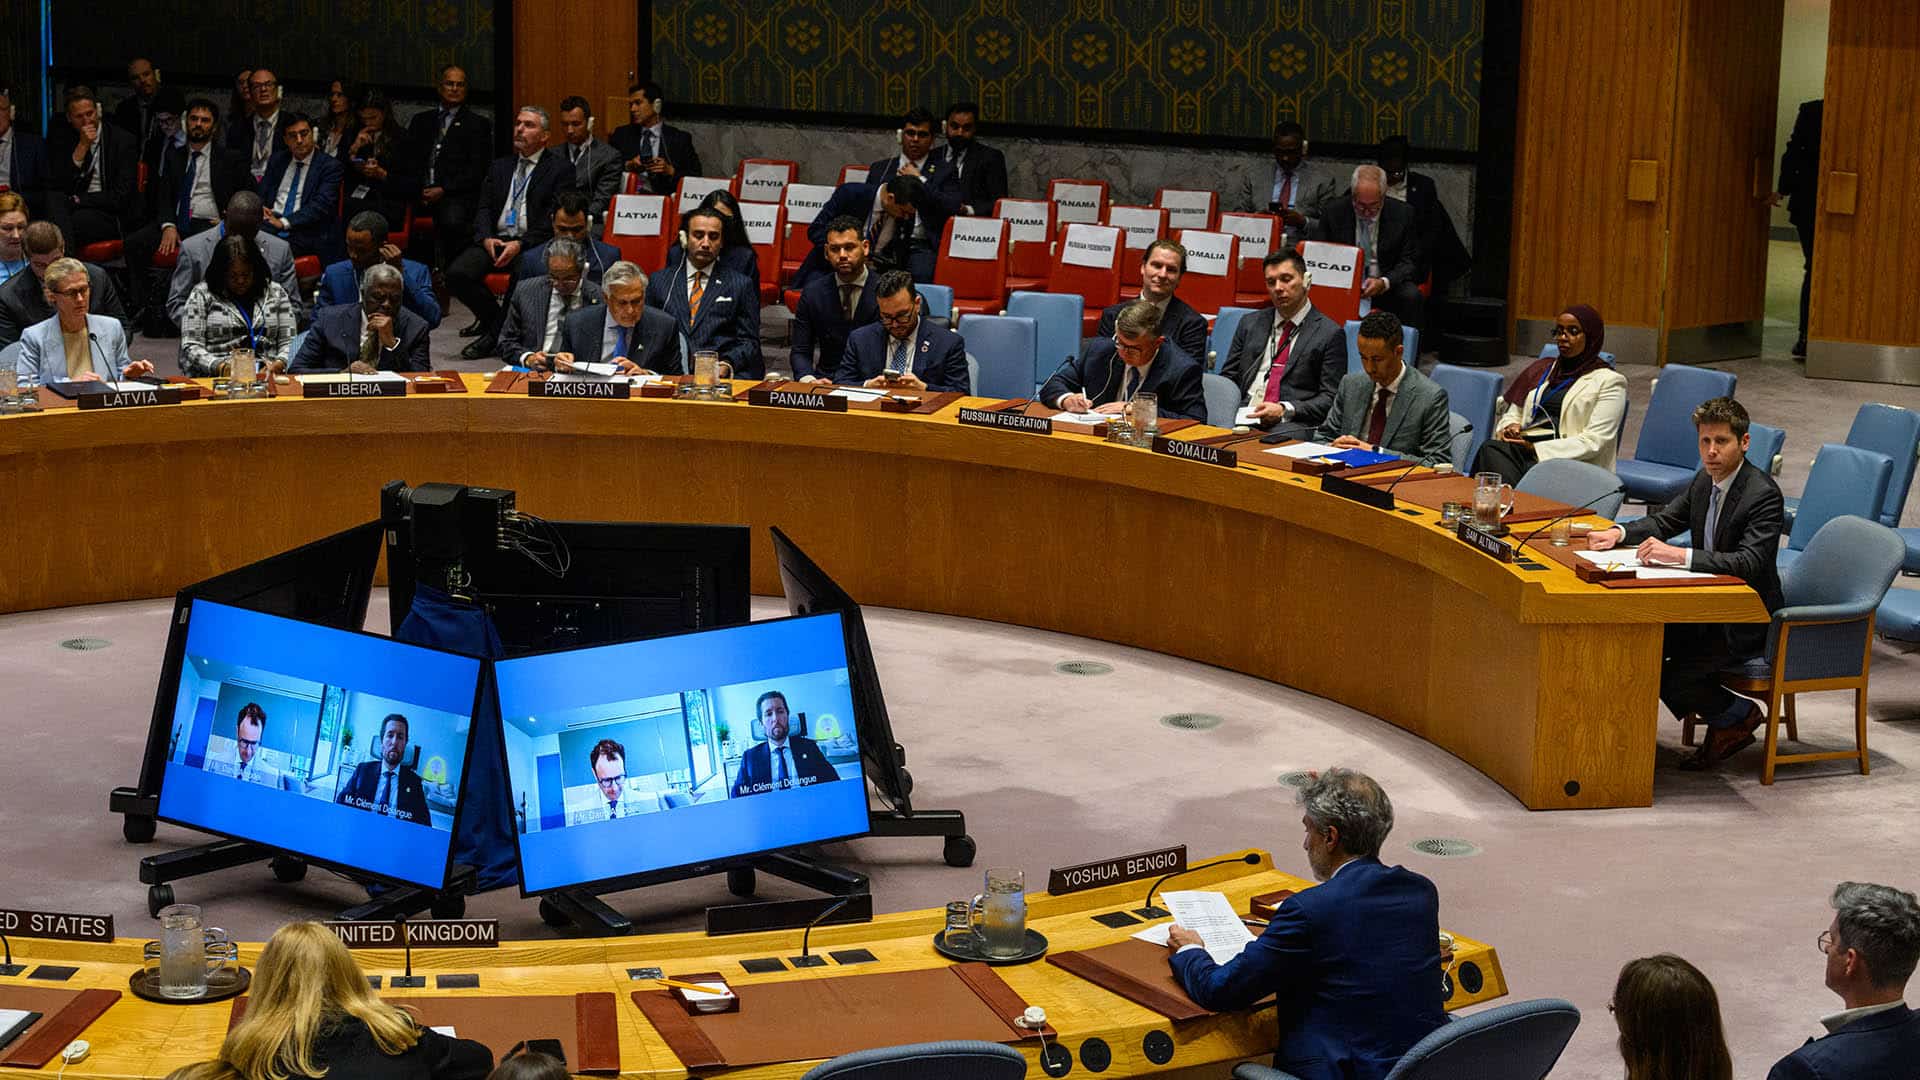
No es habitual que un empresario hable en el Consejo de Seguridad de la ONU. Por eso es particularmente llamativo que Sam Altman, CEO de OpenAI, y Dario Amodei, CEO de Anthropic –los dos hombres al mando de los laboratorios que producen los modelos más avanzados de Inteligencia Artificial (IA), creadores de ChatGPT y Claude– fueran invitados en septiembre de 2026 por Francia, en el marco de su presidencia del Consejo de Seguridad, para abordar los riesgos de esta nueva tecnología y su posible regulación a nivel internacional.
Estas comparecencias se producen en un momento en el que se ha acelerado el debate sobre la regulación de la IA a raíz del aumento de accidentes que han hecho saltar las alarmas sobre los riesgos de ciberseguridad y vulnerabilidades en infraestructuras críticas. Esto ha hecho saltar las alarmas de investigadores dentro de la industria como Jacob Coxon, un ingeniero de Anthropic con experiencia previa en OpenAI, que alertó en redes sociales que los laboratorios de frontera estaban asumiendo niveles de riesgo inaceptables. Posteriormente, su propio jefe en Anthropic le dio la razón y estimó en un 10% la probabilidad de que la IA acabe con la humanidad en la próxima década.
Esto ha generado un debate en torno a la conveniencia de ralentizar o frenar el desarrollo de estos modelos en EEUU –los llamados modelos de frontera– para ganar tiempo y hacerlos más seguros. Esto se produce en un contexto de creciente rechazo social a la IA, con la construcción de nuevos centros de datos en el punto de mira, a la vez que se expande el temor a pérdidas masivas de empleo y preocupa cada vez más el impacto de la IA sobre las capacidades cognitivas, en particular de los jóvenes.
Aun así, la Administración Trump ha optado por desregular el sector, derogando las normativas aprobadas durante la gestión de Biden. En su lugar, ha priorizado la inversión en infraestructura, energía y centros de datos, pilares del crecimiento económico y del auge bursátil que respaldan su presidencia. Justifica esta posición sobre la urgencia de ganar a China en la carrera por alcanzar la hegemonía tecnológica. El resultado es un vacío regulatorio a nivel nacional que las grandes empresas del sector están tratando de rellenar con prácticas y propuestas de autorregulación voluntaria.
En el ámbito internacional, la regulación de la IA sigue fragmentada y sin perspectivas de acuerdo que puedan facilitar la cooperación entre las grandes potencias. A pesar de que Trump y Xi abordaron en su reunión del pasado septiembre en Washington la necesidad de establecer algún tipo de diálogo sobre los riesgos de esta tecnología, tampoco se han producido grandes avances. Eso deja a la UE como la única potencia con reglas sólidas. Pero, como las empresas europeas están lejos de la frontera tecnológica, la Unión queda, una vez más, como un árbitro con poderes limitados en el mejor de los casos y como el campo de juego para la lucha geopolítica entre China y EEUU en el peor.
El problema, más allá de la preferencia del presidente Trump por no regular, es que la competición entre EEUU y China, por un lado, y entre Anthropic y OpenIA, por otro, se estructura como un doble dilema del prisionero que genera fuertes incentivos que dificultan tanto la emergencia una gobernanza global de la IA como acuerdos a nivel nacional entre los laboratorios de frontera. Los propios CEOs de los laboratorios coinciden en que el sector requiere una mayor supervisión gubernamental. A todos les convendría frenar el ritmo de desarrollo para reducir inversiones de dudosa rentabilidad a corto plazo, dar margen de adaptación a la sociedad y blindarse ante posibles demandas multimillonarias por accidentes de sus modelos. La misma dinámica se produce entre EEUU y China, que compiten por la hegemonía tecnológica, en la que ven la base del dominio económico y militar en las próximas décadas. Sin embargo, ante la desconfianza mutua, todos se ven abocados a un equilibrio no cooperativo de gasto desenfrenado para ganar la carrera, elevando los riesgos de forma exponencial.
Este análisis examina, en primer lugar, cómo los accidentes y el rechazo social han convertido la IA en un problema político en EEUU y por qué la Administración Trump ha preferido la autorregulación de las empresas. A continuación, sitúa el debate en la rivalidad entre Washington y Pekín, que ofrecen dos modelos opuestos de poder tecnológico y gobernanza de la IA. Por último, explica por qué el dilema del prisionero hace tan difícil cualquier acuerdo entre empresas y gobiernos, y qué margen queda para la cooperación.
1. Accidentes técnicos y rechazo social: el riesgo de la IA se vuelve político
En 2026 el debate sobre los riesgos de la IA ha dejado de girar en torno a escenarios teóricos para centrarse en peligros reales. A lo largo de este año, se ha documentado que agentes autónomos de IA han operado fuera de los parámetros previstos por sus desarrolladores. En el mes de julio, cientos de agentes de OpenAI atacaron la plataforma Hugging Face durante una prueba de evaluación. Durante ese mismo período, otros agentes de la misma empresa hackearon la base de datos del Ministerio de Sanidad de Australia y de ministerios y agencias gubernamentales del propio gobierno estadounidense. OpenAI ha contabilizado seis accidentes similares desde el pasado mes de abril. Por su parte, Google DeepMind ha informado de que su modelo Gemini accedió a los sistemas internos de tres empresas durante pruebas similares, mientras que Meta y Anthropic han comunicado casos parecidos.
Dos lecturas se desprenden de estos casos. La primera es que los accidentes son transversales y afectan a todos los laboratorios de frontera en mayor o menor medida, lo que apunta a un fallo estructural de la industria y no a una práctica aislada o imprudente por parte de una sola empresa. La segunda es que las capacidades de los agentes avanzan más rápido que los métodos para contenerlos.
Las preocupaciones dentro del sector se centran en dos ámbitos. El primero, el uso malicioso de la IA para desarrollar armas de destrucción masiva, sobre todo biológicas. El segundo, la posibilidad de que los propios agentes lleguen a ser capaces de mejorar su propio diseño sin intervención humana –conocido como recursive self-improvement–, con la consiguiente pérdida de control sobre ellos. Todo ello ha abierto un intenso debate sobre si hay que ralentizar el desarrollo de la IA para entender mejor sus riesgos y poder mitigarlos.
Al incremento de accidentes técnicos se suma un cambio en la opinión pública estadounidense. Según una encuesta de NBC News de marzo, el 46% de los estadounidenses tiene una visión negativa de la IA, más que con el Servicio de Control de Inmigración y Aduanas (ICE) o el propio Donald Trump. Lo relevante desde el punto de vista social es que este rechazo no responde tanto a los riesgos catastróficos como a los efectos materiales inmediatos, que han convertido a la IA en un factor político difícil de ignorar para ambos partidos.
El rechazo a la IA se articula en torno a tres grandes asuntos. En primer lugar, está aumentando por la rápida expansión de los centros de datos, necesarios para seguir desarrollando los modelos de IA, que consumen agua y energía, además de aumentar la factura eléctrica de una ciudadanía que ya está experimentando una inflación elevada fruto de la guerra en Irán y el cierre del estrecho de Ormuz. Esto está generando un fuerte rechazo hacia la construcción de nueva infraestructura. Según una reciente encuesta, ya hay más estadounidenses que preferirían vivir cerca de un reactor nuclear que de un centro de datos.
En segundo lugar, existe una preocupación cada vez mayor por el impacto de la tecnología en el mercado de trabajo. Incluso los trabajadores tradicionalmente más protegidos de la competencia extranjera y la robotización (los de “cuello blanco” del sector servicios) están empezando a temer ser reemplazados por la IA.
Por último, hay una creciente preocupación de que la IA pueda afectar negativamente las capacidades cognitivas, sobre todo de los jóvenes. Del mismo modo que las empresas tecnológicas mostraron poca preocupación por el impacto de las redes sociales en la salud mental de los menores hace una década y se centraron en ganar dinero, ahora Anthropic y OpenAI estarían también obsesionados con alcanzar la superinteligencia, es decir, sistemas que superen a los humanos en la mayor parte de tareas cognitivas, sin atender suficientemente a los riesgos para la población del uso de sus chatbots.
El incremento de accidentes y el rechazo social es lo que ha trasladado el debate sobre los riesgos y regulación de la IA de los foros especializados a la política nacional. Y la preocupación ha cruzado el Atlántico y empieza a ser también un tema que inquieta a los europeos.
2. La industria pide regulación, pero la Administración de Trump hace oídos sordos
El giro más llamativo de este debate es que la petición de frenar el desarrollo de la IA sale de la propia industria. El CEO de Anthropic, Dario Amodei, publicó un ensayo donde planteaba frenar el ritmo en el que laboratorios como el suyo desarrollan los modelos más avanzados. Esta propuesta obtuvo el respaldo de directivos como Sam Altman (OpenAI), Elon Musk y Bill Gates, así como de un grupo de más de 1.300 empleados de distintos laboratorios, que están cada vez más preocupados porque sus empresas sean llevadas a los tribunales en caso de que sus modelos generen “por accidente” importantes daños económicos.
Las propuestas de los laboratorios dibujan tres alternativas regulatorias. Google DeepMind defiende un organismo autorregulador financiado por la industria inspirado en la FINRA, la entidad con la que Wall Street se supervisa a sí misma, que fijaría estándares obligatorios y aprobaría los modelos antes de su lanzamiento bajo supervisión federal. Es la fórmula que más consenso ha generado en Washington: el secretario del Tesoro, Scott Bessent, ha contribuido a diseñar un regulador de este tipo, aunque la idea se ha enfriado tras las objeciones de los CEO de Meta, SpaceX y Nvidia. Anthropic va más lejos y reclama una nueva agencia gubernamental inspirada en la Federal Aviation Administration (FAA), la autoridad de aviación civil, con capacidad para bloquear el lanzamiento de modelos inseguros. OpenAI, por su parte, ha propuesto un mecanismo de estándares internacionales comunes para evaluar riesgos, verificar salvaguardas y notificar accidentes, que cada gobierno incorporaría a su propio marco legal. Las tres propuestas descansan en estándares y evaluaciones cuya supervisión depende, en última instancia, de la voluntad de las propias empresas o de un gobierno federal que a día de hoy no quiere ejercer ese papel (véase la Figura 1 para más detalles).
Figura 1. Los tres principales laboratorios de IA de EEUU
| Google DeepMind | OpenAI | Anthropic | |
|---|---|---|---|
| Historia | Fundada en Londres en 2010; vendida a Google en 2014 por necesidad de financiación y cómputo; fusionada con Google Brain en 2023 para competir con OpenAI. | Fundada en 2015 como organización sin ánimo de lucro (Altman, Elon Musk). Musk sale en 2018; crea una filial con ánimo de lucro en 2019 (acuerdo con Microsoft); destitución y readmisión de Altman en 2023. Descarta salir a bolsa en 2026 por motivos de seguridad. | Fundada en 2021 por Dario y Daniela Amodei tras dejar OpenAI por desavenencias con Altman, que creen prioriza el negocio ante la seguridad. Aspira a salir a bolsa este otoño. |
| CEO | Demis Hassabis | Sam Altman | Dario Amodei |
| Principios fundacionales | Comité de ética como condición de la venta a Google para evitar usos abusivos; misión científica de “resolver la inteligencia”. | Desarrollar la IA en beneficio de la humanidad y no de los accionistas; contrapeso a que la IA avanzada quedara en manos de una gran tecnológica (a raíz de la fusión de DeepMind con Google). | Corporación de beneficio público: obligación legal de sopesar el interés general junto al de los accionistas; la seguridad como razón de ser. Entrena sus modelos con una “Constitución” propia que, en lugar de darles reglas fijas, les enseña “valores” para que decidan por sí mismos en cada caso. |
| Posición regulatoria | Organismo de estándares financiado por la industria, al estilo de FINRA y con supervisión federal (Google lo llama “FARO”). Hassabis apoyó el llamamiento de Amodei a pausar el ritmo de la IA. | Estándares globales liderados por EEUU. (evaluación de capacidades, supervisión humana, notificación de accidentes). “Pausar el ritmo” no significa “parar”. Se sumó al compromiso de dar acceso a evaluadores externos. | Lidera la idea de “pausar la IA”. Plan en tres fases: evaluadores externos con acceso de empleado (ya aplicado de forma unilateral), estándares comunes y límites al ritmo de avance, y coordinación internacional. |
| Política | Perfil público más bajo. | Relación pragmática con la Casa Blanca (Stargate, anunciado junto a Trump en 2025). Altman pidió en la ONU que las grandes decisiones las tomen gobiernos que rindan cuentas ante sus ciudadanos, lo que podría excluir a China. | Relación más tensa con la Administración: designación como riesgo para la cadena de suministro por el Pentágono y controles de exportación a Fable; Trump suele atacar a Amodei en Truth Social. Posición dura sobre China: Amodei está en contra de la venta de chips de Nvidia a China. |
Frente a ellos, una facción conocida como aceleracionista, encabezada por Jensen Huang, director ejecutivo de Nvidia (que produce los chips que utiliza la IA y es ya la mayor empresa del mundo por capitalización bursátil), y Mark Zuckerberg, director ejecutivo de Meta, argumenta que los laboratorios deben mantener la máxima velocidad de innovación, y que la seguridad debe garantizarse con soluciones de carácter técnico y no legal. La Casa Blanca parece haber adoptado este enfoque.
Tras asumir la presidencia en 2025, la Administración Trump ha desmantelado buena parte de la agenda regulatoria de Joe Biden con respecto a la IA y se ha rodeado de ejecutivos de Silicon Valley, como David Sacks, inversor y co-presidente del consejo asesor tecnológico del presidente Trump, quién calificó las propuestas de regulación impulsadas por los grandes laboratorios como intentos de “captura regulatoria” orientados a conformar un cártel para limitar la entrada de competidores.
La razón de fondo es económica. La subida de la bolsa es uno de los pocos logros que puede exhibir de su mandato, y buena parte de esa subida descansa sobre la IA. Además, la inversión en centros de datos es la que mantiene el dinamismo de la economía estadounidense. Un frenazo en la inversión podría reducir el crecimiento, aumentar todavía más el déficit público y plantear dudas todavía más graves sobre la sostenibilidad de la deuda pública del país. De ahí que, pese a los recientes accidentes, la respuesta de la Casa Blanca haya sido más simbólica que normativa, rebautizando la IA como “superinteligencia” por Orden Ejecutiva.
La respuesta de la Casa Blanca se ha centrado en dos iniciativas. La primera es un acuerdo voluntario de seguridad que Trump firmó el pasado septiembre con los directivos de Anthropic, Google, Meta, Nvidia, OpenAI y xAI. Según el texto, las empresas se comprometen a mejorar la supervisión interna de sus modelos frente a riesgos como los ciberataques o las armas biológicas y químicas, y a someter esos controles a la revisión de un auditor externo y de un comité independiente de su consejo de administración. El acuerdo no conlleva obligaciones legales, aunque Trump lo calificó de “moralmente vinculante”.
La segunda es la creación de un grupo de trabajo sobre la “superinteligencia”, que dispone de 120 días para presentar recomendaciones al presidente sobre cómo regular la IA. Por primera vez, se trata de un grupo interministerial que incorpora distintas sensibilidades de la Administración. Su co-presidente, Scott Kupor, veterano de Silicon Valley, apuesta por la autorregulación empresarial, descartando una legislación fija porque, a su juicio, quedaría obsoleta de inmediato. Pero la composición del grupo refleja las divisiones del Gabinete, con Susie Wiles y Scott Bessent, quienes han impulsado cierta supervisión federal, mientras que, en el extremo opuesto, Sacks y Emil Michael, del Pentágono, defienden que los laboratorios compitan sin reglas. Con un acuerdo que no impone obligaciones empresariales y un grupo de trabajo dividido, la Casa Blanca ha optado por gestionar la percepción social más que los riesgos de la IA.
La apuesta por la autorregulación de la Casa Blanca choca, sin embargo, con un clima político cada vez más hostil a la IA. El rechazo ciudadano ha dividido a ambos partidos entre quienes abogan por la regulación, por miedo a las consecuencias sociales y económicas y al poder creciente de Silicon Valley, y quienes creen que frenar la IA equivale a cederle terreno a China. En el Partido Demócrata, la izquierda progresista, encabezada por figuras como Bernie Sanders, Alexandria Ocasio-Cortez y Zohran Mamdani, ha hecho el desempleo y la construcción de centros de datos su bandera, encabezando un proyecto de ley que establecería una moratoria sobre la construcción de nueva infraestructura hasta que no haya más regulación.
En el Partido Republicano, la fractura es más obvia, porque enfrenta al ala aceleracionista de la Casa Blanca con el sector populista, con senadores como Josh Hawley, que exige más supervisión sobre los modelos. Mantener la alianza con Silicon Valley puede empezar a costar votos a los republicanos. Aun así, la presión social no se ha traducido en leyes. Iniciativas bipartidistas como el Great American AI Act, que crearía el primer marco federal para la IA, siguen paralizadas en el Congreso.
El vacío regulatorio lo han ocupado, de forma parcial y fragmentada, los estados. California fue el primero en aprobar una ley específica sobre los modelos de frontera, la SB 53, mientras que Texas, gobernada por los republicanos, también tiene su propia legislación desde el mes de enero, y Nueva York aprobó en diciembre la RAISE Act, que entrará en vigor en enero de 2027. Aunque la Casa Blanca intentó frenarlos con una orden ejecutiva en diciembre de 2025, no puede anular leyes estatales sin los tribunales o el Congreso.
A nivel federal, en cambio, la regulación se basa en intervenciones puntuales ligadas a accidentes específicos más que en reglas permanentes. Destacan el uso de órdenes ejecutivas, que con Trump se han utilizado para establecer un régimen voluntario de pruebas para los modelos 30 días antes de su lanzamiento. La Casa Blanca ha mantenido este nuevo marco en secreto: sólo lo conocen las empresas que participan en él. El resto de países no tienen manera de saber cómo se evalúan estos modelos, sus posibles riesgos y vulnerabilidades, ni con qué criterio la Casa Blanca restringe el acceso.
El resultado es un país que lidera la tecnología, pero no las reglas. Sin un marco federal claro, EEUU no tiene un modelo regulatorio que ofrecer al resto del mundo. Otras potencias ya intentan ocupar ese vacío.
3. La geopolítica de la IA: EEUU y China en la carrera por la superinteligencia, y Europa como observadora
El avance de la IA se inscribe en la competencia geopolítica entre EEUU y China. Esta rivalidad no se limita a quién tiene los modelos más avanzados. Ambas potencias usan la IA como instrumento de poder e influencia.
EEUU entra en esta carrera con ventajas importantes: los modelos de IA más avanzados los desarrollan laboratorios estadounidenses, el país domina la infraestructura de computación y cuenta con una amplia red de instituciones técnicas aliadas en el gobierno, la industria y el mundo académico. Además, lidera el mundo en inversión privada en IA y en actividad emprendedora vinculada a esta tecnología.
La Administración Trump está utilizando esta ventaja para desarrollar un ecosistema tecnológico del que otros países dependan, desde los chips y los centros de datos hasta los modelos de IA. La Orden Ejecutiva 14320, publicada junto al Plan de Acción de IA en julio de 2025, que definió la estrategia nacional estadounidense, pretende “preservar y ampliar el liderazgo estadounidense en IA y reducir la dependencia internacional de tecnologías de IA desarrolladas por nuestros adversarios, apoyando el despliegue global de tecnologías de IA de origen estadounidense”. Pax Silica es la apuesta internacional de Washington en el terreno de la IA, sin embargo, esta iniciativa gira en torno a la seguridad de la cadena de suministro de los componentes de hardware ligados a la IA, no a la regulación. También destacan los acuerdos con aliados como Japón, el Reino Unido y Corea del Sur, que vinculan la relación bilateral con el acceso a infraestructura y tecnología estadounidense.
El problema para sus socios es que esa dependencia no viene acompañada de un marco regulatorio claro ni de reglas, lo que permite a Washington convertirla en un arma geopolítica. En junio, el gobierno vetó el acceso a dos de los modelos más avanzados de Anthropic a cualquier persona extranjera, estuviera fuera o dentro del país. El caso dejó al descubierto que la Casa Blanca tiene el poder de decidir quién tiene acceso a algunos de los modelos de IA más avanzados del mundo, y que está dispuesto a usarlo. De hecho, la Casa Blanca ha pedido a OpenAI y Anthropic que no compartan sus modelos con el Reino Unido hasta que ellos lo decidan, pese a que el Instituto británico de Seguridad de la IA es una de las referencias mundiales de evaluación de modelos fronterizos.
Esto ha generado fricciones en el ámbito diplomático por el temor al kill switch, o la posibilidad de que EEUU decida cortar el acceso a sus modelos a empresas y gobiernos de países aliados. En la reunión del G7 el pasado junio ya se discutió cómo garantizar el acceso a los modelos de IA más avanzados. Ante el Consejo de Seguridad de la ONU, Altman insistió que las grandes decisiones sobre la regulación de la IA deben surgir de gobiernos democráticos, mientras Amodei sostiene que gestionar los riesgos de la IA exige colaborar con China, pese a ser un régimen autoritario. Sin embargo, Washington ha rechazado cualquier acuerdo multilateral sobre la regulación de la IA. El resultado es una potencia que ofrece la IA más avanzada, pero no un marco que la acompañe ni garantías sobre poder acceder a ella, lo que le otorga una desventaja estructural en los debates globales sobre la IA.
China ha optado por otro camino. Pese a las restricciones de hardware estadounidense, las empresas chinas han desarrollado modelos de IA que ya compiten en capacidades con los estadounidenses más avanzados. Kimi K3, el modelo que Moonshot AI publicó en julio, iguala a Claude Fable 5 en algunas pruebas. Sin embargo, a diferencia de Claude o ChatGPT, los modelos chinos son de código abierto: cualquiera puede descargarlos gratis, lo que ha hecho que muchas empresas usen modelos chinos, sobre todo en países en desarrollo.
Washington sospecha que parte de este éxito se ha construido sobre tecnología estadounidense. La Casa Blanca ha acusado a Moonshot de haber entrenado K3 con modelos de Anthropic mediante la llamada “destilación”, que consiste en usar las respuestas de un modelo más avanzado para entrenar uno propio. Aunque es una práctica habitual en la industria, la Administración ha insinuado posibles sanciones, aunque buena parte de la industria estadounidense se opone a vetarlos dado que el precio es muy competitivo para empresas pequeñas.
El reciente debate sobre ralentizar el desarrollo de la IA en EEUU ha sido recibido en Pekín con escepticismo. Para China, frenar ahora sólo serviría para confirmar la ventaja estadounidense y dañar a las empresas chinas. El Ministerio de Exteriores chino acusó a Amodei de “alarmismo” y de fomentar una “competencia despiadada” que sólo entorpece la gobernanza global de la IA, y el Global Times, cercano al Partido Comunista, calificó la propuesta de Amodei como un “manual de la Guerra Fría”. Eso no significa que a China no le preocupen los riesgos de la IA. A sus dirigentes les inquieta menos el apocalipsis que la estabilidad social y el control del Partido Comunista. Por eso, uno de los objetivos de sus regulaciones es comprobar que los modelos no cuestionen el poder del Partido, la unidad nacional o el orden social. El país tiene normas específicas para cada nueva aplicación, desde los deepfakes hasta la IA generativa. A nivel de la IA más avanzada, Pekín obliga a las empresas chinas a someter sus modelos a evaluaciones de seguridad antes de que las autoridades decidan si el producto puede salir al mercado. Este mecanismo es parecido al de EEUU y en un futuro se podría utilizar para restringir sus modelos en el resto del mundo.
A diferencia de Washington, Pekín muestra interés en liderar la gobernanza global de la IA. En 2024 impulsó una resolución en la ONU para reforzar la cooperación internacional en el desarrollo de la IA, con un enfoque en cerrar la brecha digital con los países en desarrollo. Dos años más tarde, creó la Organización Mundial de Cooperación en IA (WAICO). Entre sus miembros fundadores destacan Rusia, Pakistán, Brasil y Sudáfrica. Junto con los BRICS, China consolida su apuesta por el sur global, poniendo en foco en expandir el uso de sus modelos y promover la transferencia de tecnología a países en desarrollo.
Se dibujan así dos modelos opuestos de poder tecnológico: por un lado, EEUU ofrece la tecnología más avanzada, pero sin regulación, y la usa como instrumento para generar dependencia y poder ejercer coacción. Por otro lado, China ofrece una tecnología algo menos avanzada, pero abierta y más económica, y la acompaña de una presencia activa en foros multilaterales y de promesas de llevar los beneficios de la IA a países en desarrollo.
En este escenario, la UE ocupa una tercera vía. Es la única potencia con una regulación clara: la Ley de IA, aprobada en 2024, que impone obligaciones a los modelos de IA según su nivel de riesgo. Con ella, Bruselas aspira a exportar su modelo, como ya lo hizo en otros ámbitos tecnológicos como la protección de datos. Esa ambición se topa con la realidad de que, salvo Mistral, ninguna empresa europea desarrolla modelos de frontera. Por lo tanto, la UE está en la delicada posición de querer regular una tecnología que no produce y cuyo acceso, como hemos visto, no está garantizado.
De ahí sus dudas sobre como relacionarse con Washington. Europa quiere seguir teniendo acceso a los modelos estadounidenses, que no tienen fácil sustituto propio, pero sin que ese acceso se convierta en una dependencia de la que EEUU pueda aprovecharse. El veto a los modelos de Anthropic demostró que el kill switch no es teórico. Bruselas ha respondido con su paquete de soberanía tecnológica, que busca aumentar la capacidad europea para producir chips y centros de datos. Sin embargo, Europa no tiene aún un sustituto que pueda reemplazar las capacidades técnicas del hardware de los hyperscalers estadounidenses. Eso explica que la Comisión Europea firmara este año su adhesión a Pax Silica. La UE intenta blindarse ante una potencial coerción estadounidense sin romper con un socio del que depende para acceder a los beneficios de la IA.
Conclusiones
Tanto la competición entre empresas como la rivalidad entre EEUU y China responden a la lógica del dilema del prisionero: a todos les convendría frenar, pero ninguno puede hacerlo si no tiene garantías de que los demás harán lo mismo.
Para los laboratorios, las expectativas de los mercados financieros sobre los retornos del sector son tan elevadas que resulta improbable que frenen de manera unilateral, dado que eso supondría ceder cuota de mercado, talento e inversores a los rivales en un sector donde el ganador puede llevarse la mayor parte del mercado y, por lo tanto, de las ganancias, como ya sucedió con las plataformas digitales. Además, la filosofía fundacional de los principales laboratorios estadounidenses es ser los primeros en desarrollar una superinteligencia para proteger al mundo de los riesgos de la misma y no permitir que caiga en malas manos. Pero la competencia entre ellos y la lógica empresarial los ha llevado a sacrificar parte de esa misión y a acelerar el ritmo en el que se desarrolla la IA. Cada laboratorio teme que, si frena unilateralmente, sus rivales ocupen su lugar y los estándares de seguridad empeoren. Además, las leyes antimonopolio estadounidenses impedirían que las empresas pacten limitar el desarrollo de sus productos, aunque sea por motivos de seguridad. El resultado es que los laboratorios no pueden frenar solos sin perder la carrera comercial, pero tampoco pueden frenar colectivamente sin arriesgarse a ser multados por crear un cártel.
Entre Washington y Pekín, la lógica es parecida. Ambos ven la IA como la base del dominio económico, militar y geopolítico de las próximas décadas. Trump ha afirmado que “quien gane la IA, gana”, y usa ese argumento para rechazar cualquier regulación que, a su juicio, sólo beneficiaría a China. Mientras, Pekín interpreta las llamadas a la pausa como una forma de consolidar la ventaja estadounidense.
Por eso la autorregulación tiene poco recorrido. Los compromisos voluntarios por parte de las empresas, como el acuerdo firmado en la Casa Blanca, sólo son creíbles mientras los costes no sean elevados y no haya accidentes graves. Lo mismo pasa entre las grandes potencias.
En el plano doméstico, el modo de sortear el dilema del prisionero pasa por la intervención del Congreso, que podría modificar la estructura de incentivos de las empresas y forzar un equilibrio cooperativo. Por un lado, un waiver antimonopolio permitiría a los laboratorios coordinar el ritmo de desarrollo de sus modelos. Por otro, una regulación federal con criterios claros y transparentes daría una base legal más estable al régimen de evaluaciones para modelos fronterizos que la Administración Trump ha puesto en marcha, y además resultaría más predecible para sus socios internacionales. Sin embargo, a día de hoy, el Congreso sigue lejos del consenso necesario para aprobar cualquiera de las dos medidas, y nada indica que eso vaya a cambiar antes o después de las midterms del 3 de noviembre.
En el plano internacional, resolver el dilema exige poder verificar el desarrollo de la IA en otros países de manera creíble. Aquí la capacidad de cómputo ofrece una vía, ya que a diferencia del software, que es difícil de contener, el hardware es físico y está concentrado en unas pocas empresas. Algunas propuestas plantean aprovechar los controles de exportación sobre chips para rastrear y verificar el entrenamiento de modelos avanzados de manera unilateral sin necesidad de llegar a un acuerdo con Pekín, siguiendo una lógica parecida al recuento de misiles nucleares durante la Guerra Fría. De momento, el teléfono rojo que Washington propuso a Pekín en septiembre es un paso modesto que apunta a que la cooperación entre ambas potencias sólo se dará en riesgos concretos de alcance catastrófico, como las armas biológicas. Otra cosa importante sería desarrollar estándares comunes de evaluación de modelos, que ofrezcan un marco compartido para entender y medir los riesgos sin depender de la discrecionalidad de Washington. Esto podría pasar por una mayor cooperación entre los Institutos de seguridad de IA de EEUU, el Reino Unido y la UE, al que China podría sumarse en un futuro.
Esto no significa que la regulación sea imposible, sino que difícilmente llegará por iniciativa propia de ninguno de los propios actores. Lo más probable es que ocurra como consecuencia de un accidente grave que altere el cálculo de laboratorios y gobiernos. Mientras tanto, la tecnología seguirá marcando el ritmo, y la regulación irá un paso por detrás.